Selasa, 03 November 2026
1
Peristiwa -
24 jam yang lalu
2
Indragiri Hilir -
21 jam yang lalu
3
Ekonomi -
24 jam yang lalu
4
Peristiwa -
23 jam yang lalu
5
Peristiwa -
21 jam yang lalu
BERITA TERBARU
 Harga CPO Turun, Nilai Jual Sawit Mitra Swadaya Riau Terkoreksi Rp10,36 per Kilogram
- 43 Perusahaan Bakal Patungan Perbaiki Jalan Rusak di Tapung, Empat Perusahaan Dipanggil Ulang
- Sidang Kasus Fitnah Ijazah Seret Roy Suryo, Jokowi Dijadwalkan Hadir di PN Jaktim Bersama Ajudan
- Gerindra Pecat Tiga Anggota DPRD Jawa Timur Terkait Pesta Narkoba di Surabaya
- RUU Perampasan Aset Dibahas DPR, Jamdatun Narendra Jatna Peringatkan Risiko Pembatasan Hak Milik Warga
- Anggaran DBH Menyusut, DPRD Sebut Penanggulangan Karhutla Riau Ikut Terdampak
- Kawal Perbatasan Selat Malaka, Meranti Kebut Operasional RS Pratama Pulau Rangsang
- Soroti Denda Karhutla Cuma Rp50 Juta, Mahasiswa Tuntut DPRD Riau Revisi Perda dan Audit Perusahaan
- Kemenkes Evaluasi Tunjangan Dokter Spesialis di Meranti, Pastikan Tenaga Medis Betah Mengabdi
- Putusan MA dan MK Soal Gibran Rakabuming Raka, Proses Pergantian Wapres Butuh Konsensus Politik
 Harga CPO Turun, Nilai Jual Sawit Mitra Swadaya Riau Terkoreksi Rp10,36 per Kilogram
Hashtag Pilihan
BERITA TERPOPULER
- 43 ASN Angkat Kaki dari Pemkab Kepulauan Meranti
- Budiman Lubis: Alhamdulillah, Pusat Setujui Jalan Lintas Rohul - Batas Sumut Jadi Jalan Nasional
- Bangkai Mamalia Laut Sepanjang 8 Meter Gegerkan Pesisir Mandah Indragiri Hilir
- Rambah Hutan Jadi Kebun Sawit, Polda Riau Tetapkan Anggota DPRD Kampar Sebagai Tersangka
- Banding JPU KPK Dikabulkan, Pengadilan Tinggi Riau Perberat Vonis Abdul Wahid Menjadi 4 Tahun Penjara
- Plt Gubernur Riau SF Hariyanto Catat Sejarah Jadi Kepala Daerah Pertama Raih Gelar ASEAN Eng
- Raih Predikat IPU, SF Hariyanto Jadi Gubernur Pertama di Indonesia Bersertifikat Keinsinyuran Utama
- Bupati Rohil Bistamam Dilaporkan ke Polda Riau, Pelapor Desak Unilak Periksa Berkas Akademik
- Kenakan Baju Sultanah Latifah di HUT Siak, Bupati Afni Singgung Utang Pusat Ratusan Miliar
- Belum Genap Satu Bulan Menjabat, Kapolres Inhu dan Kasat Reskrim Getarkan Pelaku Kriminal, Dugaan Penyalahgunaan BBM Bersubsidi Diungkap
 43 ASN Angkat Kaki dari Pemkab Kepulauan Meranti
Senin, 03 November 2025 20:10 WIB
Terungkap! Hacker Bjorka Diduga Bobol Data 5 GB, dari Bank hingga Pemerintah Luar Negeri
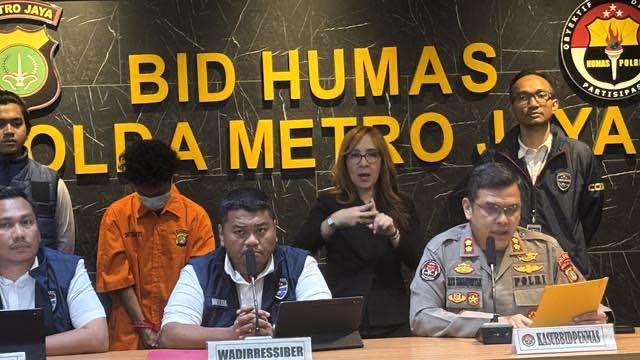
Hacker Bjorka Ditangkap
JAKARTA – Penyelidikan terhadap WFT (23), pemilik akun @Bjorkanesiaaa, terus membuka fakta baru mengejutkan. Tak hanya membobol data 4,9 juta nasabah bank swasta, hacker yang dikenal publik sebagai “Bjorka Sulut” ternyata menyimpan lima gigabyte data rahasia yang mencakup berbagai sektor, termasuk diduga data milik pemerintah asing.
“Data yang kami temukan bervariasi dan sangat banyak. Totalnya sekitar lima gigabyte. Anda bisa bayangkan seberapa besar volumenya,” ungkap Wakil Direktur Reserse Siber Polda Metro Jaya, AKBP Fian Yunus, di Jakarta, Senin (3/11/2025).
Menurut Fian, data yang berhasil diamankan tidak hanya berasal dari perusahaan nasional, tetapi juga dari institusi luar negeri. Di dalamnya terdapat informasi dari sektor perbankan, kesehatan, pendidikan, konstruksi, hingga e-commerce.
“Beberapa file terindikasi milik lembaga dan pemerintah asing. Semuanya masih kami periksa satu per satu untuk memastikan sumber serta keasliannya,” jelas Fian.
Polisi kini tengah memanggil sejumlah perusahaan dan lembaga yang disebut dalam berkas digital tersebut. Mereka diminta memberikan keterangan serta menyerahkan log sistem elektronik untuk melacak bagaimana kebocoran itu terjadi — apakah murni diretas oleh Bjorka atau bocor dari celah internal pihak lain.
“Kami akan tindak lanjuti dan periksa sistem mereka, untuk mengetahui apakah memang diretas oleh Bjorka atau ada faktor lain,” kata Fian.
Temuan data yang melibatkan unsur internasional membuat penyidik kini menjajaki kerja sama dengan Interpol dan kepolisian negara lain. Langkah ini dilakukan untuk memastikan apakah benar sistem pemerintahan asing turut diretas oleh pelaku yang sama.
“Kami akan bekerja sama dengan kepolisian luar negeri untuk mencocokkan log sistem dan membandingkan data. Jika terbukti ada kebocoran, kami akan melakukan data sharing untuk menangkap pelakunya,” terang Fian.
Penyidik kini juga menunggu hasil pemeriksaan forensik digital dari para pemilik data guna memastikan apakah WFT merupakan aktor utama atau hanya menadah data dari jaringan peretas lain. “Kami masih menunggu hasil log sistem dari para data owner. Dari sana bisa diketahui sumber awal kebocoran,” tambahnya.
Kasus ini bermula ketika akun @Bjorkanesiaaa di platform X (Twitter) memamerkan data nasabah bank dan mengirim pesan langsung ke akun resmi bank swasta. Dalam unggahannya, pelaku mengklaim telah memiliki 4,9 juta data nasabah. Aksi itu memicu penyelidikan yang akhirnya menuntun polisi ke WFT, warga Desa Totolan, Kecamatan Kakas Barat, Minahasa, Sulawesi Utara.
WFT ditangkap pada Selasa (23/9/2025) tanpa perlawanan. Polisi menemukan berbagai perangkat digital yang kini tengah dianalisis oleh tim forensik Siber Polda Metro Jaya.
Temuan 5 GB data lintas negara itu kini membuka dimensi baru dalam kasus peretasan di Indonesia. Selain menjadi ancaman bagi keamanan digital nasional, kasus ini juga berpotensi menyeret jaringan cybercrime lintas batas yang melibatkan berbagai negara. ***
Editor: M Rafdinal Adrianto
Sumber: liputan6.com
1
Peristiwa -
24 jam yang lalu
2
Indragiri Hilir -
21 jam yang lalu
3
Ekonomi -
24 jam yang lalu
4
Peristiwa -
23 jam yang lalu
5
Peristiwa -
21 jam yang lalu
Home | RSS | Redaksi | JTI Standart | Info Iklan | Disclaimer | FAQ | Privacy Policy | Pedoman Berita